

最終更新日:2026年9月29日
Booking.comの名前をかたるフィッシングメール(なりすましメール)が、2025年ごろから急増し、今も宿泊施設に届き続けています。
やっかいなのは、見慣れた通知メールにそっくりで、慣れていないと本物と見分けがつかないことです。この記事では、弊社の運営施設に実際に届いたメールをもとに、フィッシングメールを見破るポイント、ひっかかってしまった時の対処法、そして宿側でできる予防策を解説します。
こんなメール、届いていませんか?
☑Booking.comの「ゲストからの新着メッセージ」通知なのに、送信元アドレスが見慣れないドメイン
☑書かれている予約番号を管理画面で検索しても、該当する予約が出てこない
☑滞在中の追加清掃やサプライズなど、ありそうな依頼で「Reply」ボタンを押させようとしてくる
Booking.comを装うフィッシングメールの実例
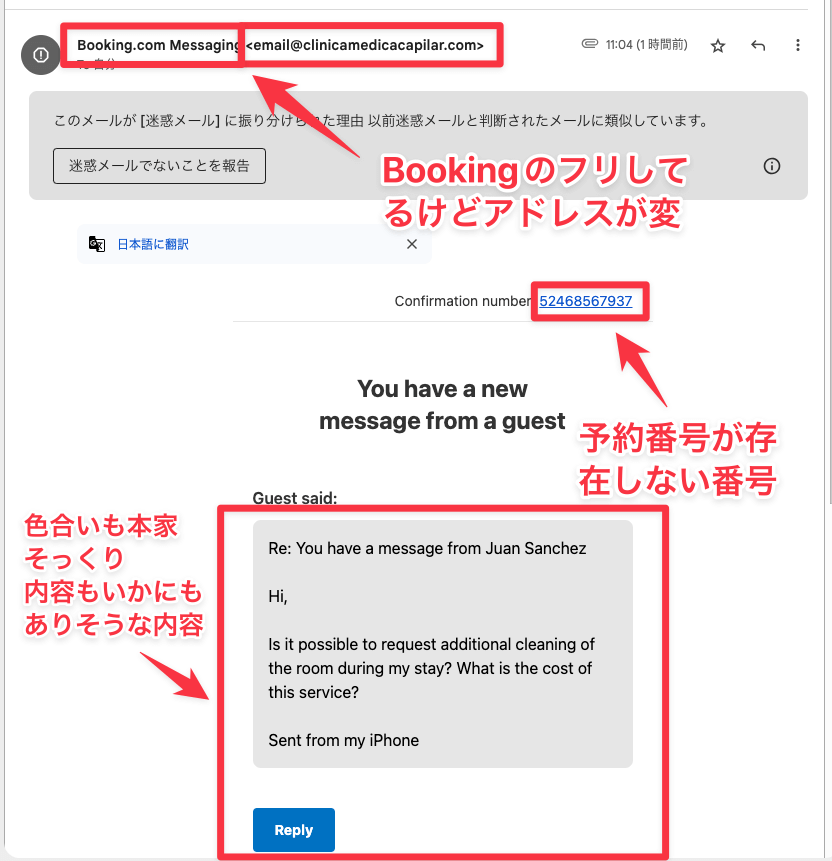
百聞は一見に如かず。実際に届いたフィッシングメールがこちらです。
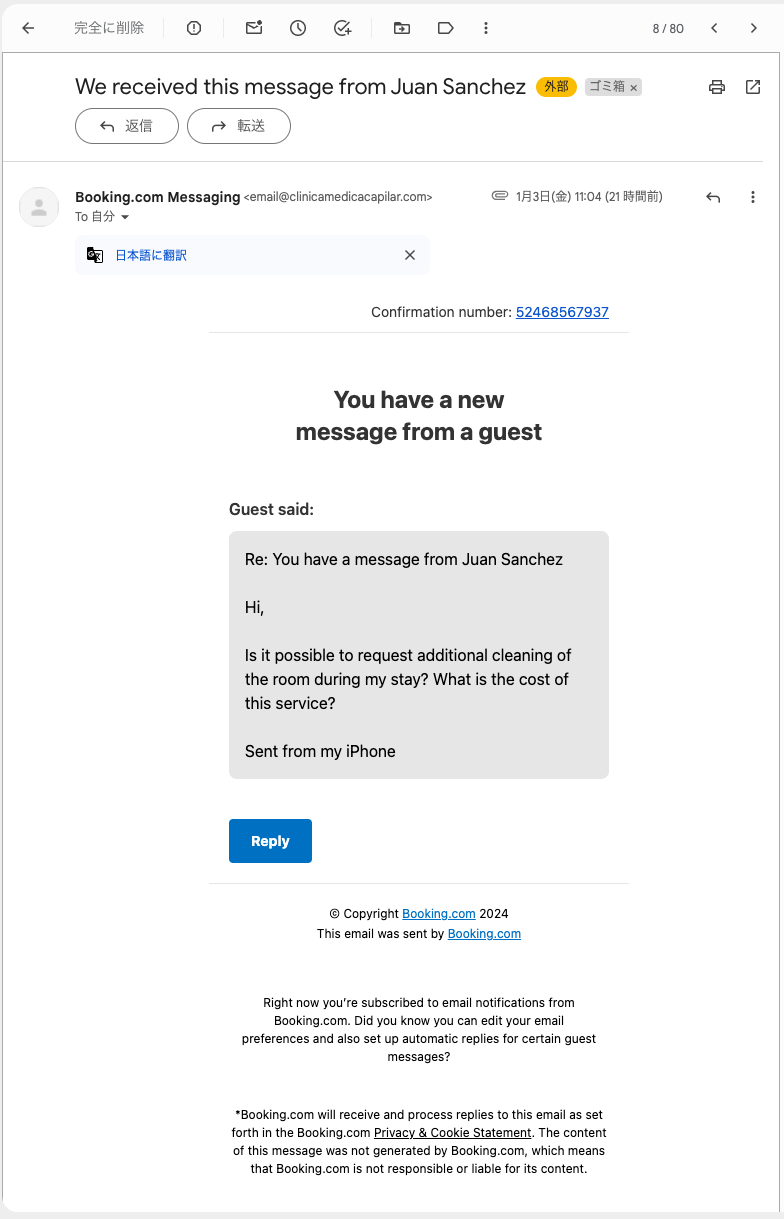
ぱっと見た感じは、Bookingの名前もあるし、予約番号も記載されているし、見たことのあるデザインで、問い合わせの内容もよくあるもの。慣れていない方だと、そのまま返信してしまってもおかしくない完成度です。
POINT
見た目・予約番号・問い合わせ内容の3点が本物そっくりに作られているので、「なんとなく本物っぽい」では判断できません。
フィッシングメールを見分ける4つのポイント
POINT
送信元メールアドレスと予約番号の2点を確認すれば、ほとんどのフィッシングメールは見破れます。
本物と偽物を見分けるポイントを列挙します。
こんなサインがあればフィッシングメール
⚠️送信元メールアドレスが変
表示名は「Booking.com Messaging」でも、アドレス部分がBooking.comとは無関係のドメインになっています。
⚠️予約番号が存在しない(検索してもヒットしない)
メールに書かれた予約番号(Confirmation number)を管理画面で検索しても、該当する予約が出てきません。
⚠️直前予約への返信を求める
「直前の予約」「滞在中のゲスト」など、急いで返信したくなる状況を装います。
⚠️所々にBookingのアドレスを入れて本物っぽさを演出
本文やフッターに本物のBooking.comのアドレスやリンクを混ぜ、全体を本物らしく見せています。
具体的には、下記の箇所をチェックしてみてください。
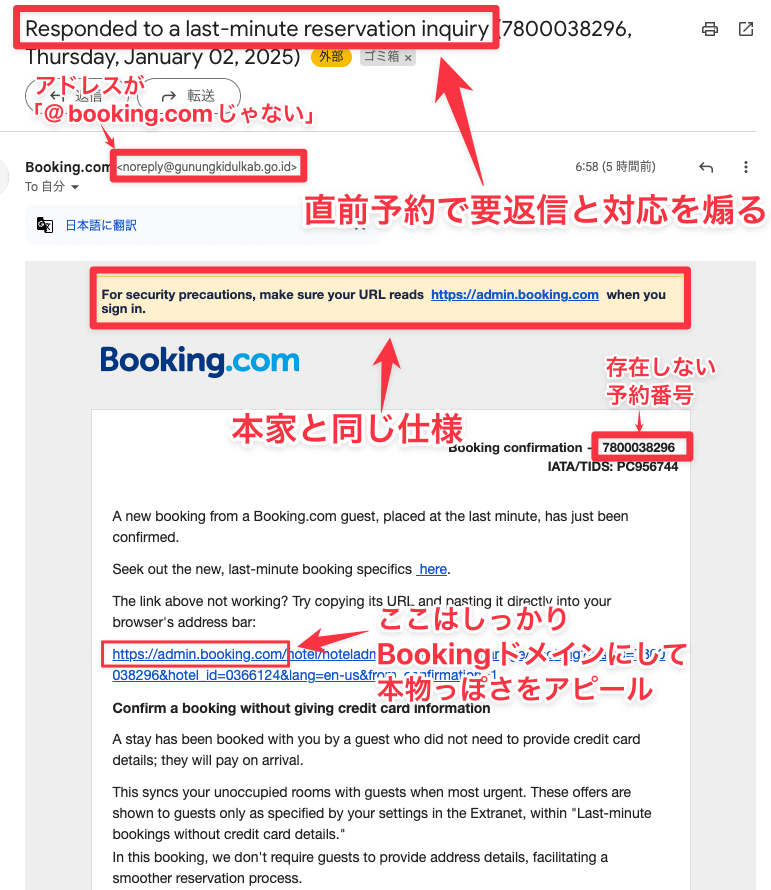
これらの点を重点的に見ることで、すぐにフィッシングメールだと分かります。
■Booking.comが挙げる「フィッシング攻撃の特徴」
Booking.com自身も、パートナー向けのヘルプで、フィッシング攻撃の特徴として次の点に注意するよう説明しています。
Booking.comが注意を呼びかけている5つの特徴
✔緊急性を掻き立てる表現
✔誤字・脱字や間違い
✔事前連絡なしの緊急のリクエスト
✔誤った送信者メールアドレス
✔不自然なリンク
出典:Booking.com Partner Help(オンラインセキュリティに対する注意喚起:フィッシングとなりすましメールについて)。
フィッシングメールに書かれている内容のパターン
POINT
最も多いのは「滞在中のリクエスト」を装った内容。宿が日常的に受ける問い合わせばかりです。
弊社の施設に届いたメールから、いくつかパターンが分かってきましたので列挙します。
| よくある内容 | だまされやすい理由 |
|---|---|
| 追加の室内クリーニング | 滞在中の追加清掃は実際によくある依頼。料金を聞かれると返信したくなる |
| 追加人数 | 「友人を部屋に招いてよいか」など。人数の確認は宿として放置しにくい |
| 記念日のサプライズ | キャンドルや花の準備など。断るにしても返事が必要な内容 |
| アレルギー | 食物アレルギーへの配慮は、安全に関わるので無視しづらい |
| 直前予約の通知 | 直前の予約は確認を急ぐ心理が働く |
いかにもありそうな内容で、実際にある問い合わせばかりです。宿泊業のやりとりにかなり慣れている人が内部にいるものと推察されます。
すべて英文になりますが、実際に届いたメッセージを添付します。
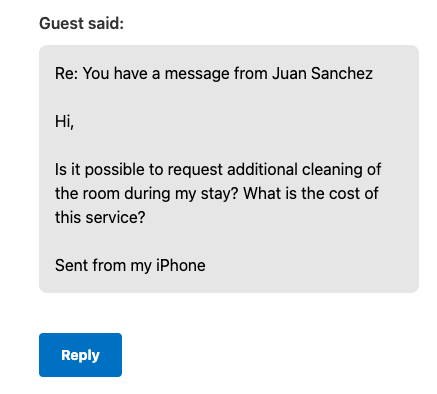
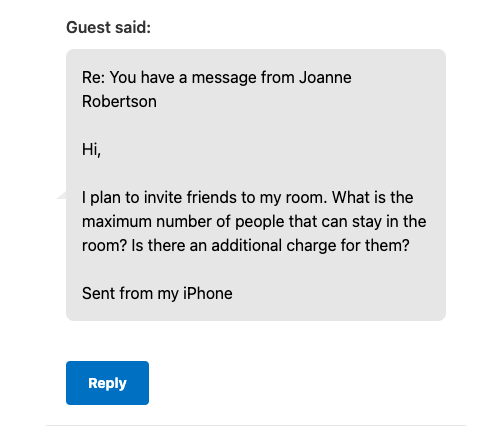
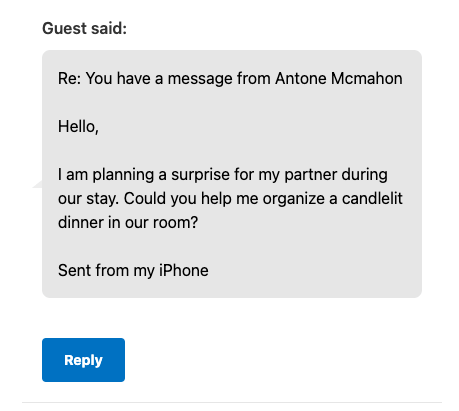
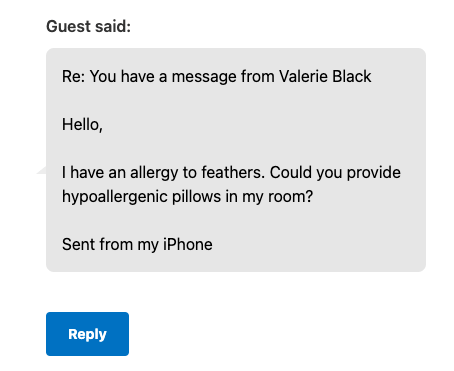
⚠️ 目的は、内容への返信ではなく「Reply」ボタンを押させること
文面そのものは無害に見えますが、メール内の「Reply」ボタンや本文のリンクが偽サイトへの入口になっています。内容がもっともらしいほど、リンクを押す手が止まらなくなる点が、この手口の狙いです。
ひっかかってしまった時の対処法
POINT
リンクを押した・添付を開いたら、まず管理画面のパスワード変更。これだけでもある程度の不正は防げます。
今回のフィッシングメールは、ほぼすべてがリンクをクリックさせて別サイトに飛ばす内容になっています。
試しに私がクリックしてみました。「Reply」ボタンを押すと、下記のページに遷移します。
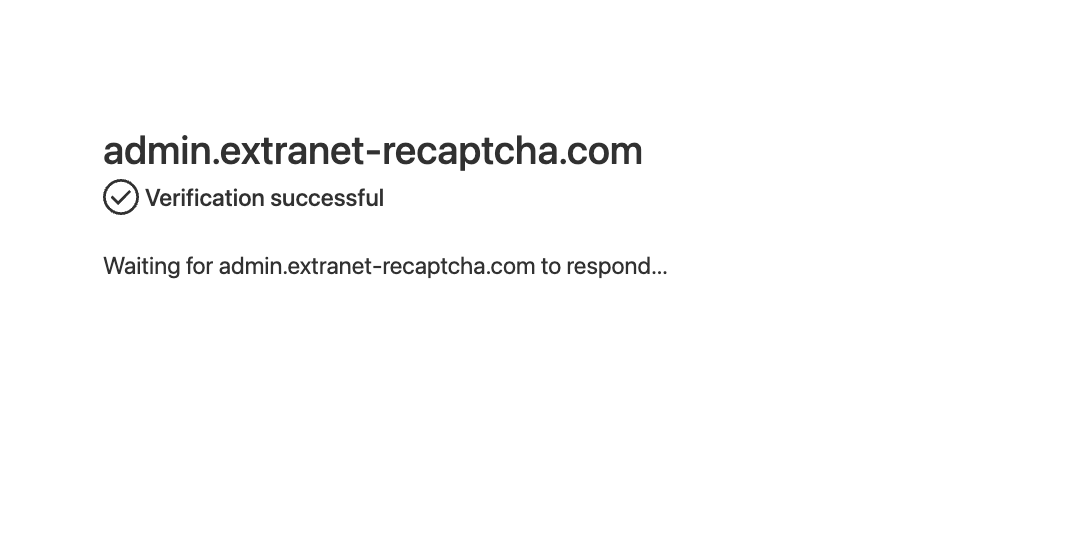
特に何も起こりませんでしたが、PCの環境によっては変なメッセージが表示されたり、ファイルのダウンロードを促されたりする可能性もありますのでご注意ください。
もし変なリンクをクリックしたり、添付ファイルを開いてしまった場合は、次の順に対応してください。
大手だけに狙われやすいBooking.com。アカウントが乗っ取られたり、ゲストのクレジットカード情報が漏れたりすると、宿の経営に大きく響きます。被害が出ないよう、細心の注意を払っていきましょう。
宿側でできるフィッシングメールの予防策
POINT
「メールのリンクからは開かない」を宿のルールにするだけで、被害の大半は防げます。
■対策1:ゲストからのメッセージは管理画面かPulseアプリで確認する
通知メールが届いても、メール内の「Reply」やリンクは押さず、ブックマークしたエクストラネット、またはPulseアプリを開いて確認する習慣にします。本物のメッセージなら管理画面にも必ず表示されているので、メールのリンクを使う必要はありません。
■対策2:予約番号を管理画面で検索して照合する
メールに書かれた予約番号を、管理画面の予約検索にそのまま入力します。ヒットしなければフィッシングメールです。返信する前に、この一手間を挟むだけで判断がつきます。
■対策3:送信元のドメインを見る
表示名ではなく、アドレスの「@」より後ろを見ます。Booking.comと無関係のドメインからのメールは、内容がどれだけ本物らしくても疑ってください。スマホのメールアプリは表示名しか出ないことが多いので、怪しいと思ったらPCで送信元を確認しましょう。
■対策4:スタッフ全員で「怪しいメールの見本」を共有する
フィッシングメールは、宿の代表者だけでなく、メールを受け取るスタッフ全員に届きます。この記事の実例のように、実際に届いたメールの画像を共有しておくと、初めて見るスタッフでも気づけるようになります。
■対策5:パスワードの使い回しをやめ、2段階認証を有効にする
万一パスワードが漏れても、2段階認証が有効なら乗っ取りまでは至りにくくなります。エクストラネットのパスワードは他のサービスと共用せず、定期的に見直しましょう。
怪しいと思ったら、メールでなく管理画面で確認。
フィッシングメールを見抜くチェックリスト
Booking.comからのメールが届いたら確認すること
✔送信元アドレスの「@」より後ろは、Booking.comと関係のあるドメインか
✔メールの予約番号は、管理画面で検索してヒットするか
✔「至急」「直前予約」など、急がせる表現になっていないか
✔本文中の「Reply」やリンクを押さずに、管理画面かPulseアプリで同じメッセージを確認したか
✔誤字・脱字や不自然な日本語・英語はないか
✔スタッフに同じメールが届いていないか共有したか
まとめ|Booking.comのフィッシングメールは「アドレスと予約番号」で見破る
この記事のポイント
✔Booking.comを装うフィッシングメールは、見た目・予約番号・問い合わせ内容が本物そっくり
✔見分けるポイントは、送信元アドレス・存在しない予約番号・急がせる表現・本物のアドレスの混在の4つ
✔内容は「滞在中の追加清掃・追加人数・サプライズ・アレルギー・直前予約」など、実際にある問い合わせを装う
✔リンクを押してしまったら、まずパスワード変更→2段階認証の確認→Booking.comへ報告
✔予防策は「メールのリンクから開かず、管理画面かPulseアプリで確認する」を宿のルールにすること
フィッシングメールは、宿の対応が丁寧であるほど引っかかりやすい手口です。「返信する前に、アドレスと予約番号を見る」。この一手間を宿全体の習慣にしていきましょう。
📚 あわせて読みたい
沖縄で民泊運営代行を検討されている方へ。
実際の運営や管理、売上最大化まで一括で任せたい場合は、「沖縄の民泊運営代行」サービスページをご覧ください。
よくある質問
Booking.comを装うフィッシングメールとは何ですか?
Booking.comの通知メールにそっくりな見た目で、宿泊施設にリンクをクリックさせたり、管理画面のログイン情報を入力させたりしようとする詐欺メールです。「ゲストからの新着メッセージ」を装い、滞在中の追加清掃やサプライズの依頼など、実際にありそうな内容が書かれているのが特徴です。
本物のBooking.comのメールと、フィッシングメールはどこで見分けますか?
まず送信元のメールアドレスを見ます。表示名が「Booking.com Messaging」でも、「@」より後ろがBooking.comと無関係のドメインなら偽物です。次に、メールに書かれた予約番号を管理画面で検索します。ヒットしなければフィッシングメールです。この2点でほとんど判断できます。
フィッシングメールにはどんな内容が書かれていますか?
弊社の施設に届いたものでは、追加の室内クリーニング、追加人数(友人を招いてよいか)、記念日のサプライズ、アレルギーへの配慮、直前予約の通知の5パターンが多くありました。いずれも宿が日常的に受ける問い合わせを装っています。
フィッシングメールのリンクをクリックしてしまいました。どうすればよいですか?
まず管理画面(エクストラネット)のパスワードをすぐに変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更します。あわせて2段階認証の設定を確認し、Booking.comのヘルプやパートナーサポートの案内に沿って報告してください。予約内容や支払い設定に不審な変更がないかも確認しましょう。
フィッシングメールを防ぐために、宿側でできることはありますか?
ゲストからのメッセージは、メール内のリンクではなく、ブックマークしたエクストラネットかPulseアプリで確認することを宿のルールにします。加えて、予約番号の照合、送信元ドメインの確認、スタッフ全員への見本の共有、パスワードの使い回しをやめて2段階認証を有効にする、といった対策が有効です。
Booking.comのメールに「Reply」ボタンがあれば、必ず偽物ですか?
本物の通知メールにもゲストへの返信ボタンが付いていることはあります。ボタンの有無ではなく、送信元アドレスと予約番号で判断してください。迷ったときは、メールからではなく管理画面を直接開いて同じメッセージがあるかを確認するのが確実です。
3〜30室の民泊・ホテルを
「しっかり稼ぐ」体制へ
数字を見る余裕がない。
一つでも当てはまるなら読んでください!
- なぜ「高稼働なのに儲からない」のか?
- 陥りがちな「7つの誤解」とその解決法
- 利益を4倍にした「7つの施策」の全体像
- 稼働・単価・粗利・直販を底上げする設計図
「稼ぐ宿の虎の巻」を読む »
Booking.com 那覇オフィス立ち上げ時 から数百以上の宿泊施設にウェブ販売をアドバイス。アパートメントタイプから、ビジネス・リゾートホテル、グローバルチェーンまで幅広いタイプの宿泊施設の販促をサポート。
現在は沖縄県を中心に200室以上の宿をサポート中。
OTAの裏事情まで熟知したノウハウでホテル・民泊のウェブ集客をお手伝いします。