最終更新日:2026年10月22日
2026年10月21日の夜から、pixiv・ニコニコ・さくらインターネットといった国内の大手サービスが相次いで「緊急メンテナンス」に入りました。さらに高市早苗首相が自らXで「大至急のお願い」を投稿するという、ふだんの障害とは明らかに違う空気の一日でした。
原因は、ウェブサイトを作るためのプログラミング言語「PHP」に見つかった、かなり深刻な脆弱性です。
宿泊業界は今のところ目立った影響は出ていませんが、OTAの管理画面もサイトコントローラーもPMSも、ホテルの公式サイトも、裏側はウェブサービスです。他人事ではありません。この記事では、何が起きたのか、宿泊業で使う関連サイトのどれがPHPで動いていそうか、ホテル・民泊として今やっておくべきことをまとめます。
何が起きたのか:国内の大手サービスが「予防的に」次々停止
Impress Watchの10月21日の報道によると、pixiv・DMM.com・niconico・さくらインターネット(一部サービス)が緊急メンテナンスに入り、ネットショップ作成のBASE、保育園向けサービスのコドモン、ゲームのグランブルーファンタジーやウマ娘も一時停止しました。記事はこの動きを「予防的にサービスを先に止める動きが広がっている」と伝えています。一部の自治体もシステム停止を予告したそうです。
ビジネス+ITの記事は、W3Techsの集計をもとに、サーバー側の言語が判別できるウェブサイトのうち約7割(69.3%)がPHPを使っていると紹介しています。財務省も関連するウェブコンテンツを一時停止したとのことです。ネットショップ、ゲーム、官公庁まで横並びで止まったのは、それだけPHPが広く使われているからです。
宿のサイトを置いている方が多いエックスサーバーも、10月21日の16時からサーバーパネルやファイルマネージャーを予防的に止めていました(弊社のサポート施設はほぼ全部ここなので、夜中に何もできなくて少し焦りました)。
高市首相も異例の呼びかけ
今回の騒動で特徴的だったのは、政府のトップが直接呼びかけたことです。高市首相は10月21日夜、Xに次のように投稿しました。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
投稿では、10月21日午後11時(日本時間)に公開される修正パッチを「可及的速やかに」適用できるよう準備することと、すぐに適用できない場合は「ウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」だと述べています。時事通信は「高市首相、SNSで注意喚起」と報じ、ビジネス+ITは「首相もXにて対応を呼びかける異例の事態」と表現しています。国家サイバー統括室のXアカウントからも関連情報が出ています。
首相が「サイトを止めるのも手です」と言うレベル。これが今回の温度感です。
どれくらいヤバいのか:10点満点で9.2
ITmedia NEWSによると、今回の脆弱性は2件(CVE-2026-109618・CVE-2026-109619)で、深刻度を表すCVSS(v4.0)はどちらも9.2。最上位の「Critical(緊急)」に分類されます。通称は「php2shell」です。
わかりやすく言うと、ホテルのクチコミで9.2をあまり見ないくらいレアなやつです(余計わかりにくい?)。
中身をざっくり言うと、外部の人がログインもせずにサーバー上で勝手にプログラムを動かせてしまう「リモートコード実行」の恐れがある、というものです。しかも影響するのは「PHP 5以降のほぼ全バージョン」とされていて、古いサイトほど危ない構造になっています。
⚠️ 宿のサイトで現実的に怖いのは「静かに書き換えられる」こと
サイトが消えるより怖いのは、見た目はいつも通りのまま予約ボタンのリンク先を偽の予約ページにすり替えられることです。ゲストが入力した氏名やクレジットカード情報が攻撃者に抜き取られ、宿は気づかず、被害に遭ったゲストから連絡が来て初めて発覚する、というのが典型です。
ここで押さえておきたいのが、「ヤバい脆弱性が見つかった=ハッキングされた」ではないという点です。あくまで「ハッキングされる危険性が高くなった」状態です。だからこそ各社は、攻撃が来る前に予防的にサービスを止め、修正版を当ててから再開するという対応をとっています。
修正版(PHP 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)は予定より早く、21日の22時前に公開されました(ITmedia オルタナティブ・ブログ)。注意点は、PHP 8.1以前には公式の修正版が出ないこと。古いPHPで動いているサイトは、修正版を待つのではなく、PHPのバージョンそのものを上げる必要があります。
宿泊関連で「PHPで作られている」サイトはどれ?
ここからが本題です。宿泊関連のサービスについて、URLから分かる範囲でPHPかどうかを調べてみました。
※あくまでURLからの推測です。実際には異なる可能性があります。また「PHPで作られている=危ない」ではなく、「対策のためにサービスが一時停止する可能性がある」という目安としてお読みください。
URLからPHPと推測できるサイト
| サービス | 対象 |
|---|---|
| ねっぱん | 管理画面 |
| 手間いらず | 管理画面 |
| Beds24 | 管理画面 |
| Linkey | 管理画面 |
| AsiaYo | 管理画面 |
| skyticket | 予約サイト |
サイトコントローラー系(ねっぱん・手間いらず・Beds24・Linkey)が並んでいるのが気になるところです。ここが止まると在庫・料金の連携が一時的に動かなくなる可能性があります。ねっぱんなどで障害や緊急メンテナンスが起きたときに備えて、各OTAの管理画面で在庫と料金を手動で止められるようにしておくと安心です。
外部からはPHPと確認できなかったサイト
主要OTAとPMSは、少なくとも表から見える範囲ではPHPではありませんでした。ただし「確認できなかった」であって「使っていない」の証明ではないので、各社からのお知らせには目を通しておいてください。
楽天トラベルの件は別物と思われます
楽天トラベルの管理画面が数日前からアクセスしづらい状態が続いていますが、こちらは今回のPHPとは関係がなさそうです。別の対策を行っているものと思われます。報道でも、10月17日頃から続いている事案の調査に伴う停止は、21日夜のPHP対応による停止とは別だと整理されています。
弊社の対応:対策はするが、宿の公式サイトは止めない
弊社の公式サイトも、サポートしている宿の公式サイトも、WordPressで作られています。WordPressはPHPで動いているので、思いっきり対象です。21日の夜から急ぎで対策を進めています。
ただし、首相の投稿にあった「サイトを一時的に停止する」までは、弊社ではやっていません。サポートしている宿の公式サイトも止めていません。理由は次の3つです。
- 零細・中小の宿のサイトが狙われる可能性は低い。攻撃する側は、大量のユーザー情報や決済情報を持つ大手サービスを優先します。個別の宿のサイトを狙い撃ちにする動機が薄い。
- 仮に侵入されても、サイトにあるのは全て公開情報。客室の写真、料金、アクセス、周辺案内。どれも誰でも見られる情報で、裏側に機密情報や顧客データは仕込んでいません。
- 予約はサイトの外(AirHost側)で成立している。宿の公式サイトの予約ボタンを押すと、AirHostの予約エンジンに飛び、そこで予約が完了します。ゲストの氏名・連絡先・クレジットカード情報は、宿のサイトのサーバーには一切保存されていません。保存先はPHPで動いていないAirHost側です。
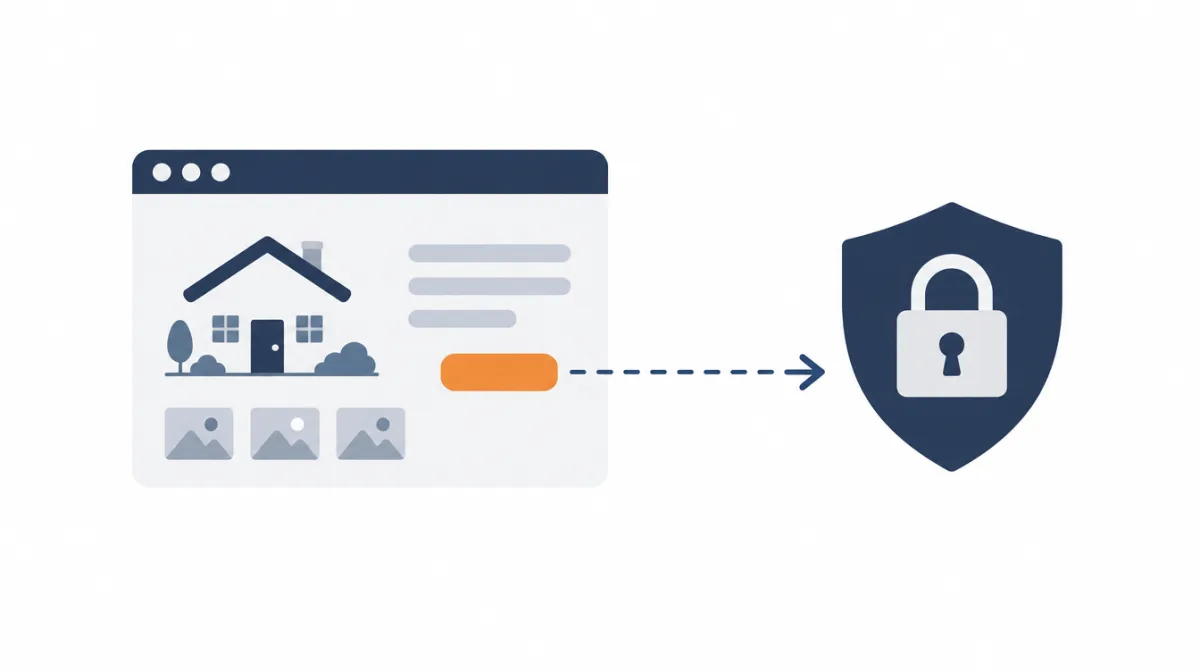
つまり、万が一サイトが改ざんされても「見た目が壊れる」「一時的に見られなくなる」止まりで、ゲストの個人情報やカード情報が漏れる構造にはなっていない。それらを総合的に考えて、宿の公式サイトを一時停止するほどではない、という判断です。
逆に言えば、公式サイト内で予約フォームや決済を完結させていたり、顧客名簿をサイトのデータベースに持っていたりする宿は、話が変わります。その場合は首相の呼びかけどおり、修正が終わるまで止めることも検討してください。
止めない代わりに、侵入されたら「すぐ分かる」ようにした
弊社では今回を機に、サポートしている全サイトに常時監視を入れました。1時間ごとにサイトのファイル・管理者アカウント・プラグイン・設定を自動で照合し、前回と違う点があれば即メールで知らせる仕組みです。先ほど触れた「予約ボタンのすり替え」のような改ざんも、ここで検知します。あわせて、サイト一式とデータベースの定期バックアップを外部(Google Drive)に取り、万が一のときは丸ごと戻せるようにしました。
WordPressのサイトで気をつけたいのは、WordPress本体やプラグインを「最新」にしても今回の脆弱性は直らないという点です。原因はその下で動いているPHP本体にあります。レンタルサーバーなら、サーバー会社が修正版を入れてくれているか、自分のサイトが古いPHP(7系・8.1以前)で動いていないかの2点を確認してください。古いPHPのままなら、サーバーパネルからPHPのバージョンを8.3などに切り替えるのが現実的な対処です。
宿泊事業者が今やっておくべきこと
個別の宿のサイトが狙い撃ちで攻撃されることは考えにくいですが、利用しているサービスが止まる可能性に備えておくのは意味があります。
✅ 今日できる5つの備え
- ✔使っているOTA・サイトコントローラー・PMSのお知らせを確認する。「緊急メンテナンス」「PHP」の文字があれば、停止時間と再開予定を控えておく
- ✔管理画面が止まっても回せる手順を用意しておく。本日・明日のチェックイン予定、ゲストの連絡先、鍵の番号は、画面を開かなくても分かるように手元に出しておく
- ✔自社の公式サイトのPHPバージョンを確認する。7系や8.1なら8.3以上へ切り替え、切り替え後は表示崩れがないか一通り見る。サイト内に予約フォーム・決済・顧客名簿を持っているなら停止も検討
- ✔改ざんに気づける状態にしておく。見慣れない管理者がいないか、予約ボタンの飛び先が正しいかを確認し、できればファイルや設定の変化を自動で知らせる監視とバックアップを入れておく
- ✔慌てて変なものを入れない。「対策ツール」「修正パッチ」を名乗るメールやリンクには注意
各社が緊急対策をしているため、数日中には落ち着くものと思われます。ただ、備えあれば憂いなし、です。
よくある質問
PHPの脆弱性で、宿は何をすればいいですか?
まず、使っているOTA・サイトコントローラー・PMSのお知らせを確認し、緊急メンテナンスの予定を控えてください。次に、自社の公式サイトがPHPで動いているなら(WordPressなら必ずPHPです)、レンタルサーバーで修正版が入っているか、PHPのバージョンが8.1以前でないかを確認します。管理画面が止まっても対応できるよう、直近のチェックイン予定と連絡先を手元に出しておくと安心です。
WordPress本体やプラグインを更新すれば大丈夫ですか?
いいえ。今回の脆弱性はWordPressではなく、その下で動くPHP本体にあります。WordPressやプラグインを最新にしても直りません。レンタルサーバーの管理画面でPHPのバージョンを確認し、修正版(8.2.35/8.3.36/8.4.27/8.5.12)か、それ以降に切り替えてください。
エックスサーバーで公式サイトを運用しています。何か必要ですか?
エックスサーバーは修正版を順次反映していますが、PHP 7系や8.1で動いているサイトには公式の修正版が出ないため、サーバーパネルからPHP 8.3以上に切り替える必要があります。切り替え後は、ページの表示崩れやプラグインの動作を一通り確認してください。
ねっぱんや手間いらず、Beds24で障害は起きますか?
URLから見る限りこれらの管理画面はPHPで動いていると推測され、安全対策のために一時停止する可能性はあります。ただし、PHPで作られている=危険という意味ではありません。各社のお知らせを確認し、止まった場合に備えて在庫と料金を手動で調整できるようにしておくのが現実的です。
宿の公式サイトは止めたほうがいいですか?
サイト内で予約フォームや決済、顧客名簿を持っている場合は、修正が終わるまで一時停止も検討してください。一方、予約はAirHostなど外部の予約エンジンで成立し、サイトには公開情報しかない構成なら、止めずに修正版の確認と監視で足りることが多いです。弊社がサポートする宿は後者なので止めていません。
参考・出典
- 高市早苗氏のX投稿(2026年10月21日)
- Impress Watch「国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策」(2026年10月21日)
- ビジネス+IT「【高市総理も注意喚起】インターネット崩壊危機?PHP重大脆弱性でWebサイト緊急停止」
- ITmedia NEWS「PHPに『緊急』レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ」
- 時事通信「プログラム言語『PHP』に重大弱点 高市首相、SNSで注意喚起」
- ITmedia オルタナティブ・ブログ「【PHP脆弱性php2shell】WordPressも対象、パッチは21:59に公開済み」
Booking.com 那覇オフィス立ち上げ時 から数百以上の宿泊施設にウェブ販売をアドバイス。アパートメントタイプから、ビジネス・リゾートホテル、グローバルチェーンまで幅広いタイプの宿泊施設の販促をサポート。
現在は沖縄県を中心に200室以上の宿をサポート中。
OTAの裏事情まで熟知したノウハウでホテル・民泊のウェブ集客をお手伝いします。